

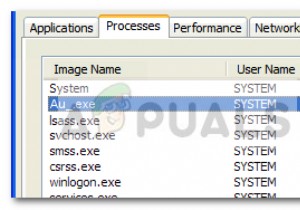
어느 날 갑자기 컴퓨터가 느려지거나 자주 멈추는 경험을 해본 적이 있으신가요? 그 원인이 되는 프로세스 중 하나가 바로 HPDriver.exe입니다. 이 파일은 우리가 아는 어떤 정품 소프트웨어와도 관련이 없으며, 대부분의 경우 PC에 각종 문제를 일으키는 주범입니다.HPDriver.exe는 정상 파일인가요?결론부터 말씀드리면, HPDriver.exe는 암호화폐 채굴 악성코드(크립토마이너)입니다. 이 악성 프로그램은 감염된 컴퓨터의 연산 자원을 몰래 빼앗아 디지털 화폐인 모네로(Monero)를 채굴합니다.감염된 PC에서는 다음과 같
Rezm 랜섬웨어는 컴퓨터에 저장된 모든 파일을 암호화한 뒤, 파일을 되찾기 위해 비트코인으로 980달러를 지불할 것을 요구하는 악성코드입니다. 입금해야 할 비트코인 주소는 readme.txt 파일을 통해 표시되며, 이 파일에는 사기범들이 약속을 지킨다는 증거로 파일 하나를 무료로 복호화해 주겠다는 문구도 포함되어 있습니다. 또한 72시간 안에 몸값을 지불하면 50% 할인해 주겠다고 제안합니다. Rezm 랜섬웨어는 어떤 일을 하나요? Rezm 바이러스는 파일을 암호화하고 비트코인으로 몸값을 요구한다는 점에서 Nppp, Mool, O
컴퓨터에서 hiberfil.sys라는 용량이 상당히 큰 파일을 발견하고 당황하셨나요? 혹시 이 파일을 바이러스로 의심하고 계셨다면 걱정하지 마세요. hiberfil.sys는 Windows가 최대 절전 모드에서 PC를 다시 깨어날 때 사용하는 정상적인 시스템 파일입니다.이 글에서는 hiberfil.sys 파일의 정체를 자세히 설명하고, 불필요하게 많은 저장 공간을 차지하는 것이 걱정된다면 Windows에서 이 파일을 안전하게 제거하는 방법까지 알려드리겠습니다.hiberfil.sys 파일이란 무엇인가요?Windows 운영체제는 PC를
Loginhelper.co는 사용자의 기본 검색 엔진을 Login Helper New Tab Search로 몰래 변경하는 대표적인 브라우저 하이재커입니다. 많은 사용자가 이를 매우 불편하게 느끼는데, 그 이유는 이 검색 엔진이 Google, Yahoo, Bing에 비해 검색 품질이 현저히 떨어지기 때문입니다. 게다가 loginhelper.co는 사용자가 전혀 관심 없는 사이트로 계속 리디렉션하고, 산만한 광고를 끊임없이 쏟아냅니다.loginhelper.co는 스스로를 브라우징 경험을 개선하는 정당한 소프트웨어라고 홍보하지만, 실제로
안드로메다(Andromeda) 바이러스는 가짜 백신 프로그램으로, 컴퓨터에 설치되면 민감한 정보를 탈취해 원격 서버로 전송하려 합니다. 이 악성 프로그램은 무해한 Windows 파일을 생성한 뒤 나중에 이를 멀웨어로 분류하는 기만 전략을 사용합니다. 덕분에 마치 PC를 멀웨어 위협으로부터 보호하는 것처럼 보이지만, 사실은 전부 허상입니다. 안드로메다 바이러스가 생성하는 대표적인 파일 이름 목록은 다음과 같습니다.c:\WINDOWS\system32\bprint.exec:\WINDOWS\system32\hinetres.dllc:\WIN
최근 암호화폐 채굴 붐이 일면서 해커들은 피해자가 눈치채지 못하는 사이에 컴퓨터로 채굴 악성코드를 배포하는 교묘한 방법들을 찾아내고 있습니다. 해커들에게는 새로운 수익원이 될 수 있지만, 감염된 컴퓨터는 심각한 성능 저하를 겪게 되므로 피해자 입장에서는 결코 반가운 일이 아닙니다.대부분의 경우 msvc.exe는 무해한 Windows 파일입니다. 하지만 사이버 범죄자들은 이 파일과 똑같은 이름을 사용해 정상적인 Windows 파일처럼 위장하는 방법을 고안해냈습니다.대표적인 예가 바로 notorious한 암호화폐 채굴 프로그램(크립토마
FBI가 확인한 비교적 최근의 사이버 위협인 Kwampirs(쿰피르스) 멀웨어는 원격 접속 트로이목마(RAT) 형태의 악성코드로, 소프트웨어 공급망에 속한 기업들을 먼저 감염시킨 뒤 이를 발판 삼아 피해 조직의 전략적 파트너와 고객사까지 침투하는 것을 목표로 합니다.FBI에 따르면 공격 대상에는 제조업체, 금융기관, 에너지 생산기업 등 다양한 산업 운영기관이 포함되지만, 실제로 가장 큰 피해가 집중된 곳은 미국, 아시아, 유럽의 의료 시스템입니다.보안 전문가들의 분석 결과에 따르면 피해 조직의 39%가 의료 시스템, 15%가 IT
요즘 사이버 범죄자들은 그 어느 때보다 교모해졌습니다. 정상적인 프로그램처럼 보이지만 실제로는 매우 공격적인 바이러스, 악성 개체, 악성코드를 끊임없이 만들어내고 있기 때문입니다.겉으로는 드러나지 않으면서도 위험한 위협의 대표적인 예가 바로 TrickBot(트릭봇) 악성코드입니다.TrickBot 악성코드란?TrickBot 악성코드는 이미 오랜 기간 활동해 온 위협으로, 수백만 개의 개인 이메일 계정을 침해했으며 기업 네트워크까지 공격해 왔습니다.TrickBot 공격이 처음 기록된 것은 2016년입니다. 3년이 넘는 시간이 지났지만
워드프레스(WordPress)로 사이트나 블로그를 운영하는 것은 많은 사람들에게 꿈입니다. 독자층을 모으고 부수적인 수익까지 창출할 수 있는 훌륭한 수단이기 때문입니다. 하지만 다른 사업과 마찬가지로 여러 가지 어려움이 따르는데, 그중 오늘 다룰 주제는 수많은 워드프레스 사이트를 괴롭히는 악성코드(멀웨어) 감염 문제입니다.Wp-Feed.php와 Wp-Tmp.php 악성코드란?내 워드프레스 사이트에 승인한 적 없는 광고가 뜨지 않나요? 성인 콘텐츠, 불법 약물, 가짜 이벤트, 악성 링크가 담긴 광고가 표시되거나, 백신 프로그램이 사이
제우스 게임오버(Gameover Zeus, GOZ)는 유명한 제우스(Zeus) 악성코드 계열에서 파생된 멀웨어입니다. 다른 제우스 변종들과 마찬가지로 은행 계좌 정보와 금융 자격 증명을 탈취하며, 크립토락커(CryptoLocker) 랜섬웨어를 유포하는 로더 역할도 수행합니다.사이버 범죄자들은 피해자로부터 최대한 많은 금융 정보를 수집한 뒤 다음 단계의 공격을 감행하기 위해 이 악성코드를 배포합니다. 금융 정보 탈취 외에도 이 봇넷은 다른 바이러스, 웜, 원격 접속 트로이목마(RAT) 등을 시스템에 추가로 침투시킬 수 있는 멀웨어 로
많은 사람들에게 인스타그램은 친구들과 소통하고, 새로운 정보를 얻고, 연예인을 팔로우하며 심지어 수익까지 창출할 수 있는 즐거운 공간입니다. 하지만 이렇게 무해해 보이는 소셜 미디어 플랫폼의 이면에는 여러분이 보는 게시물과 메시지 속에 숨어 있을 수 있는 각종 악성코드가 도사리고 있습니다.인스타그램 바이러스란?인스타그램 바이러스라는 용어는 일반적으로 인스타그램에서 피싱 캠페인을 통해 확산되는 악성코드를 가리킵니다. 이러한 바이러스는 게시물이나 메시지에 포함되어 있으며, 사용자가 클릭하면 가짜 웹사이트로 연결되어 비밀번호 등 민감한
FileRepMalware는 KMSpico라는 서드파티 Windows 정품 인증 도구로 위장한 악성 프로그램입니다. KMSpico는 The Pirate Bay와 같은 사이트에서 배포되며, 원래 불법 복제된 Windows OS를 정품 인증하는 데 사용되는 도구입니다.Windows PC에 일단 설치되면 이 악성 프로그램은 광고웨어 구성 요소를 다운로드·설치하여 성가신 광고를 끊임없이 표시하고 웹 서핑 경험을 크게 저하시킵니다. 더 심각한 문제는 표시되는 광고 자체가 피해자의 컴퓨터에 맬웨어를 강제로 다운로드하는 통로 역할을 한다는 점입
2019년, 마이크로소프트 디펜더 ATP(Microsoft Defender ATP) 팀은 파일리스(fileless) 방식으로 작동하는 새로운 멀웨어를 발견했습니다. 마이크로소프트는 이를 노더소크(Nodersok), 시스코(Cisco)는 다이버전트(Divergent)라고 명명했는데, 이 멀웨어는 감염된 PC에 Node.js 프레임워크를 다운로드·설치한 뒤 해당 컴퓨터를 프록시 서버로 전락시켜 클릭 사기(click fraud)에 악용합니다.노더소크는 주로 악성 광고를 통해 유포됩니다. 사용자가 광고를 클릭하면 HTA(HTML Appli
페이스북 바이러스는 소셜 네트워크와 관련된 모든 바이러스 및 악성코드를 통칭하는 용어입니다. 이러한 악성코드는 주로 페이스북 메신저(Messenger), 게시물, 페이지를 통해 확산됩니다. 해커들은 무작위로 메신저 계정과 페이지를 장악한 뒤 개인 메시지로 악성코드를 유포하며, 이런 메시지 속 링크를 클릭하거나 첨부파일을 다운로드하는 순간 감염됩니다.페이스북 바이러스가 하는 일페이스북 악성코드는 감염된 컴퓨터에서 다양한 악의적 행위를 할 수 있습니다. 대부분은 비밀번호, 신용카드 정보, 중요한 파일, 연락처 등 민감한 정보를 탈취하도
Ryuk 랜섬웨어란 무엇일까요?Ryuk(류크) 랜섬웨어는 러시아 기반의 정교한 사이버 범죄 조직 Wizard Spider(위저드 스파이더)가 운영하는 악성 프로그램입니다. 이 조직은 주로 대기업을 표적으로 삼으며, 몸값을 큰돈으로 지불할 의향이 있는 피해자에게 집중해 수익을 극대화하는 전략을 구사합니다. 이러한 공격 방식은 업계에서 흔히 빅 게임 헌팅(Big Game Hunting)이라고 불립니다.Ryuk은 Hermes라는 또 다른 악명 높은 랜섬웨어에서 파생된 것으로, 두 프로그램은 서로 유사한 소스 코드를 공유합니다. Herme
이런 상황을 상상해 보세요. 작업 중이던 컴퓨터가 갑자기 느려지고, 그동안 잘 열리던 중요한 파일에 접근할 수 없게 됩니다. Windows에서 파일을 열 수 없다거나 파일 형식을 알 수 없다는 오류 메시지가 나타나기도 하죠. 어떤 경우든 이러한 경험은 매우 답답하며, 특히 그 원인이 랜섬웨어 공격이라면 더욱 심각합니다. 이 글에서는 특히 STOP 랜섬웨어를 중심으로 이 위협에 대응하고 예방하는 방법을 자세히 알아보겠습니다.STOP 바이러스는 최근 등장한 크립토 멀웨어(암호화 악성코드) 변종 중 가장 널리 퍼진 종류 중 하나입니다.
GuardBytes Plus는 순진한 사용자들에게 판매되는 가짜 안티스파이웨어 프로그램입니다. 겉보기에는 정상적인 백신처럼 보이고 작동하지만, 실제 보안 기능은 전혀 없습니다. 이 프로그램이 사용하는 대표적인 수법은 바로 조작된 검사 결과를 보여주는 것입니다. 검사 결과를 통해 컴퓨터가 스파이웨어에 감염된 것처럼 믿게 만들지만, 사실은 교묘하게 위조된 것에 불과합니다.더 나아가 이 앱은 컴퓨터 속도를 느리게 하거나 일부 Windows 앱의 기능을 의도적으로 방해합니다. 그런 다음 GuardBytes가 컴퓨터가 맬웨어에 감염되었다고
XcodeGhost란 무엇인가?XcodeGhost는 iOS와 macOS 기기를 공격하는 악성코드로, 2015년에 처음 확인되었습니다. 이 악성코드는 Apple의 공식 앱 개발 도구인 Xcode의 변조된 버전을 기반으로 제작되었으며, Xcode 6.1부터 Xcode 6.4 사이의 버전이 감염 대상이 되었습니다.XcodeGhost는 어떻게 유포되었나?감염된 Xcode는 중국의 클라우드 파일 공유 서비스인 바이두(Baidu)에 처음 업로드되었습니다. 이후 일부 중국 개발자들이 이를 다운로드해 감염된 코드로 iOS 앱을 만들었고, 해당 앱
크립토락커(CryptoLocker)는 2013년부터 2014년 사이 전 세계 수십만 대의 컴퓨터를 감염시키며 악명을 떨친 랜섬웨어(ransomware)입니다. 이 악성코드에 감염되면 하드 드라이브는 물론 연결된 외장 미디어까지 샅샅이 훑으며 암호화할 파일을 찾습니다. 특히 구버전 Windows를 사용하는 PC는 감염 위험이 매우 높았으며, 활동이 가장 활발했던 2013~2014년 동안 약 50만 대의 컴퓨터가 감염된 것으로 추정됩니다. 흥미롭게도 크립토락커는 이후에도 여러 변종을 양산했습니다. 크립토월(Cryptowall), 토렌트
MoneyGram은 FBI 바이러스 범주로 분류되는 랜섬웨어입니다. 화면을 잠가버리는 악성 소프트웨어로, 사용자에게 저작권 침해나 아동 포르노그래피 등 온갖 허위 혐의를 뒤집어씌운 뒤 돈을 요구합니다. 물론 이러한 혐의가 실제일 필요는 전혀 없습니다. MoneyGram 바이러스는 컴퓨터에 감염된 후 최대한 많은 파일과 폴더를 암호화하며, 잠긴 화면을 풀고 파일에 다시 접근하려면 300달러의 몸값을 지불하라고 요구합니다.특히 몸값은 익명성이 보장되는 MoneyPak 또는 MoneyGram 서비스를 통해서만 지불 가능하다는 조건이 붙습