
이 가이드는 무료 디스크 암호화 프로그램인 VeraCrypt를 사용하여 Windows의 운영체제가 설치된 C 드라이브(시스템 드라이브)를 안전하게 암호화하는 자세한 방법을 다룹니다. VeraCrypt는 오픈소스 기반의 디스크 암호화 소프트웨어로, Windows의 모든 버전은 물론 macOS와 Linux에서도 사용할 수 있습니다.
데이터 보호의 두 가지 핵심: 백업과 암호화
개인 데이터를 안전하게 지키는 가장 확실한 방법 중 하나는 별도의 저장 장치(예: 외장 USB 드라이브)에 항상 최신 백업을 유지하고, 그 장치를 컴퓨터에서 분리하여 안전한 곳에 보관하는 것입니다. 이렇게 하면 랜섬웨어 등 멀웨어 공격으로부터 데이터 피해를 예방할 수 있습니다. 관련 백업 방법은 아래 글들을 참고하세요.
- Windows 백업 도구로 개인 파일 백업 및 복원하기
- SyncBack(무료) 백업 유틸리티로 개인 파일 백업하기
또 하나 중요한 보호 수단은 강력한 암호화 프로그램으로 PC와 민감한 데이터를 잠그는 것입니다. 노트북 분실이나 도난 시에도 아무나 데이터에 접근할 수 없게 됩니다. Windows 10/8.1 Pro 또는 Enterprise 에디션 사용자라면 Microsoft의 BitLocker를 사용할 수 있고, 모든 Windows 버전과 에디션(Home, Pro, Enterprise 등)을 지원하는 무료 프로그램이 필요하다면 VeraCrypt가 훌륭한 선택입니다.
VeraCrypt가 암호화를 지원하는 운영체제
- Windows 11 / Windows 10
- Windows 8 및 8.1
- Windows 7
- Windows Vista (SP1 이상)
- Windows XP
- Windows Server 2012
- Windows Server 2008 / 2008 R2 (64비트)
- Windows Server 2003
참고: BitLocker는 Windows 10/11 Pro 및 Enterprise 에디션에서만 사용 가능합니다. Home 에디션 사용자는 VeraCrypt를 활용하는 것이 좋습니다.
VeraCrypt로 Windows PC(C 드라이브) 암호화하는 방법
1단계. VeraCrypt 설치
1. VeraCrypt 공식 사이트에서 프로그램을 다운로드하여 PC에 설치합니다.
* 참고: 반드시 관리자 권한으로 실행하여 설치해야 합니다.
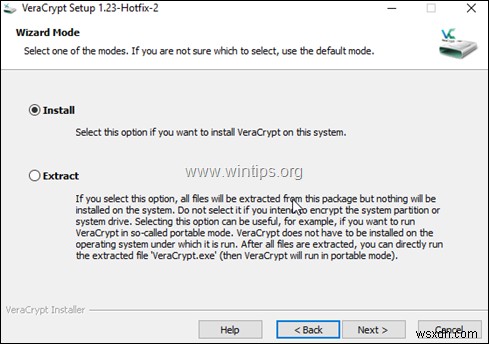
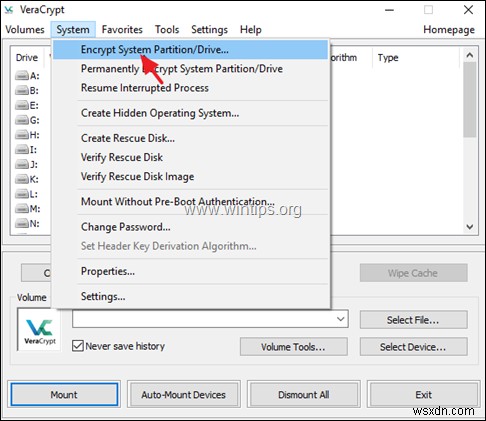
2. 설치가 완료되면 VeraCrypt를 실행하고 상단 메뉴에서 System → Encrypt System Partition/Drive(시스템 파티션/드라이브 암호화)를 선택합니다.
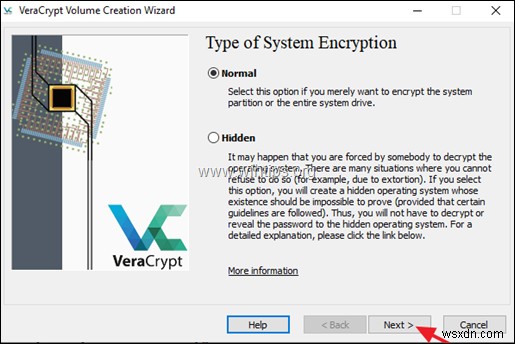
3. 시스템 암호화 유형 화면에서 Normal(일반)을 선택한 상태로 두고 Next를 클릭합니다.
2단계. 암호화 범위 및 옵션 설정
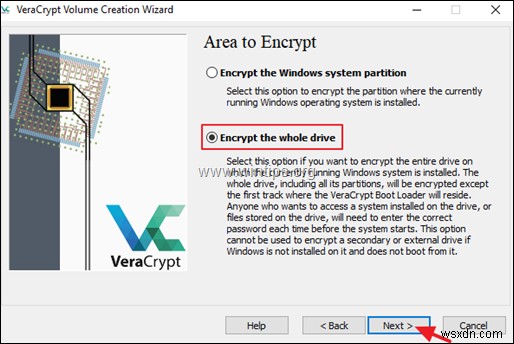
4. Area to Encrypt(암호화 영역) 창에서 Encrypt the whole drive(전체 드라이브 암호화)를 선택합니다.
* 참고:
1. 전체 드라이브 암호화가 가장 안전합니다. 부팅 전에 비밀번호 인증(pre-boot authentication)을 요구하므로 OS 시작 전부터 PC를 보호할 수 있습니다.
2. 해당 옵션이 회색으로 비활성화되어 있다면, BIOS에서 Secure Boot를 비활성화한 후 VeraCrypt를 다시 실행하세요.
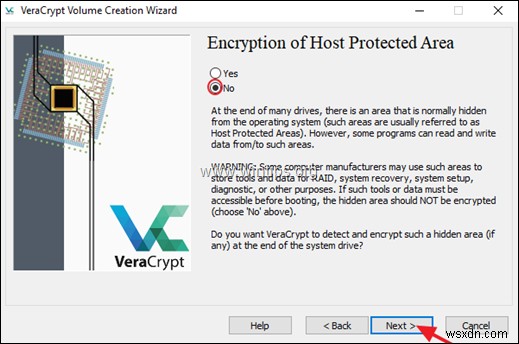
5. Encryption of Host Protected Area(HPA 암호화) 옵션에서는 No를 선택하고 Next를 클릭합니다.
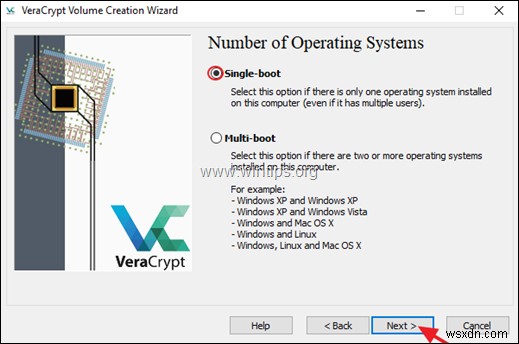
6. Number of Operating Systems(운영체제 수)에서는 여러 OS를 멀티부팅으로 사용하는 경우가 아니라면 Single-boot를 선택하고 Next를 누릅니다.
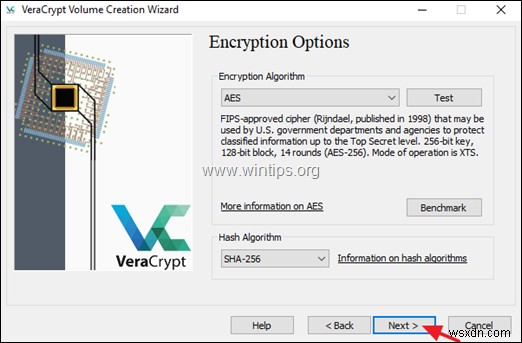
7. 암호화 알고리즘은 기본값인 AES / SHA-256을 그대로 두고 Next를 클릭합니다. AES는 현재 가장 널리 검증된 표준 암호화 방식입니다.
8. 강력한 비밀번호를 입력하고 Next를 클릭합니다.
* 참고: 안전한 비밀번호는 20자 이상으로 구성하고, 대문자·소문자·숫자·특수문자를 조합하는 것이 좋습니다. 이 비밀번호를 잃어버리면 데이터를 복구할 수 없으므로 반드시 안전한 곳에 기록해 두세요.
팁: 입력 내용을 확인하려면 Display Password(비밀번호 표시) 체크박스를 활용하세요.
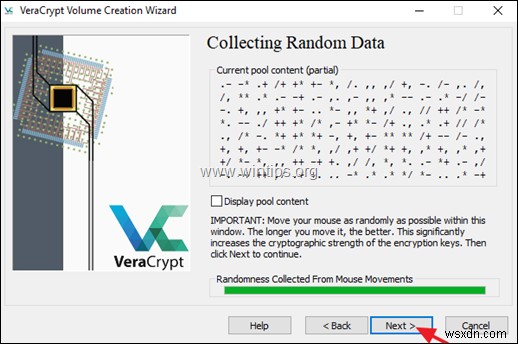
9. Collecting Random Data(무작위 데이터 수집) 단계에서는 마우스를 창 안에서 최대한 무작위로 움직여 암호학적 강도를 높입니다. 'Randomness' 막대가 초록색이 되면 Next를 클릭합니다.
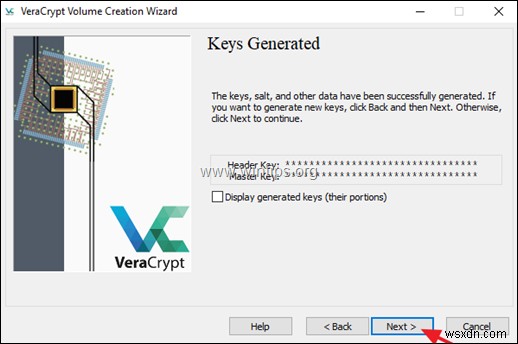
10. Keys Generated(키 생성 완료) 창에서 Next를 클릭합니다.
3단계. 구조 디스크(Rescue Disk) 생성
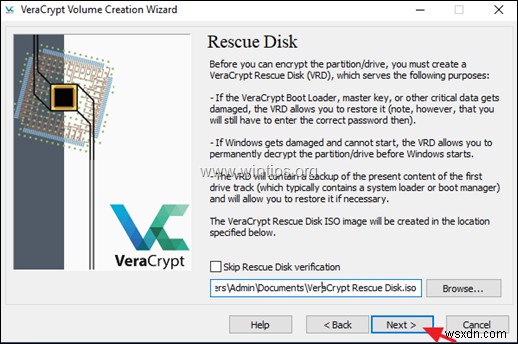
11. Rescue Disk 화면에서 구조 디스크 ISO 이미지의 저장 경로를 확인합니다. 바로 생성하려면 Next를, 나중에 만들려면 Skip Rescue Disk verification 체크박스를 선택하세요.
* 참고:
1. 만약의 사태에 대비해 가급적 즉시 구조 디스크를 생성하고, ISO 이미지 파일을 다른 컴퓨터에도 사본으로 보관하는 것이 좋습니다.
2. USB 구조 디스크를 만들고 싶다면 Rufus 유틸리티로 ISO 이미지를 USB에 구울 수 있습니다.
3. 구조 디스크 생성은 매우 중요합니다. 아래와 같은 상황에서 시스템을 복구하는 데 필수적입니다.
1. VeraCrypt 부트 로더, 마스터 키 또는 기타 중요 데이터가 손상된 경우
2. Windows가 손상되어 시스템을 시작할 수 없는 경우
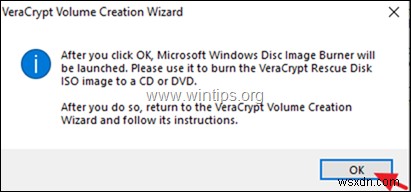
12. 다음 단계에서 VeraCrypt가 구조 CD/DVD를 즉시 만들 것인지 묻습니다. 계속 진행하려면 OK를 클릭합니다.
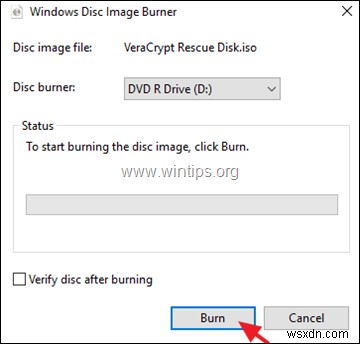
13. 빈 CD 또는 DVD를 광 드라이브에 넣고 Burn 버튼을 눌러 구조 디스크를 생성합니다. 광 드라이브가 없거나 나중에 만들고 싶다면 Cancel을 클릭하세요.
14. 구조 디스크 생성이 완료되면 Next를 클릭합니다.
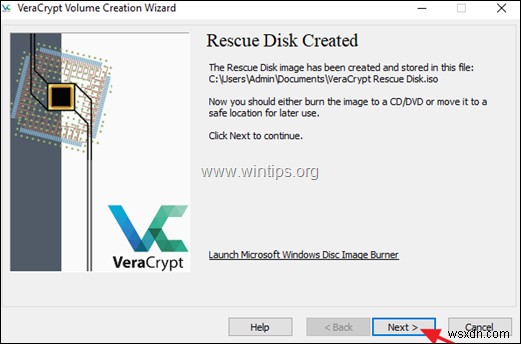
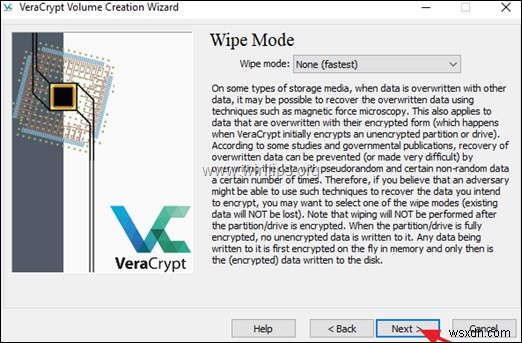
15. Wipe Mode(삭제 모드) 화면에서는 기본값 그대로 Next를 클릭합니다.
4단계. 사전 테스트(Pretest) 및 실제 암호화
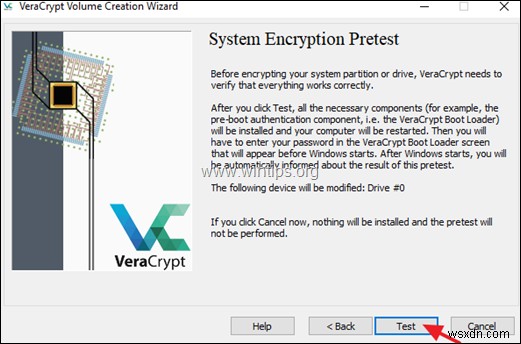
16. System Encryption Pretest 화면에서 Test 버튼을 클릭하여 모든 것이 정상적으로 작동하는지 먼저 확인합니다.
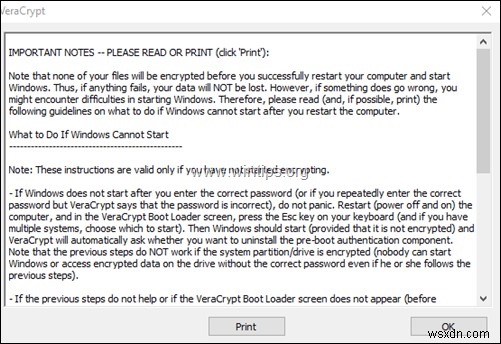
17. 'Important Notes'(중요 사항)를 주의 깊게 읽고, 문제 발생에 대비해 인쇄해 두는 것을 권장합니다. 확인 후 OK를 클릭합니다.
18. Yes를 클릭해 컴퓨터를 재시작하면 사전 테스트(System Encryption Pretest)가 시작됩니다.
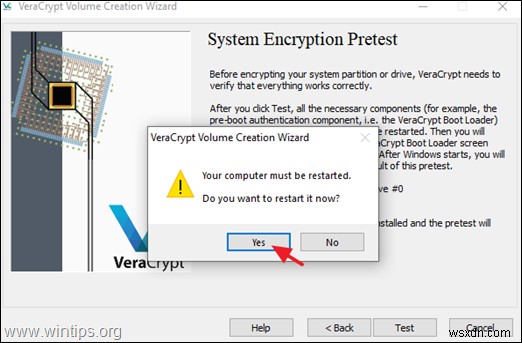
19. 재부팅되면 VeraCrypt 비밀번호와 PIM 입력을 요구합니다. 비밀번호를 입력하고 Enter를 누른 뒤, PIM 입력 화면에서는 그냥 Enter를 한 번 더 누르면 됩니다.
* 참고: 올바른 비밀번호를 입력했는데도 계속 틀렸다고 나오더라도 당황하지 마세요(아직 드라이브는 암호화되지 않았습니다). 컴퓨터를 끄고 다시 켠 후 VeraCrypt Boot Loader 화면에서 키보드의 Esc 키를 누르면 Windows가 정상 부팅됩니다. 이후 VeraCrypt의 안내에 따라 사전 부팅 인증 구성 요소를 제거하세요.
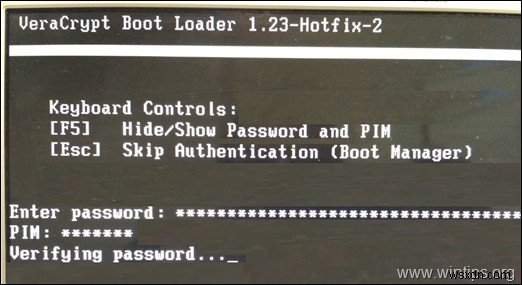
20. Windows로 부팅되면 사전 테스트가 성공적으로 완료되었다는 메시지가 표시됩니다. 화면의 경고 문구를 충분히 읽은 후 Encrypt 버튼을 눌러 실제 암호화를 시작합니다.
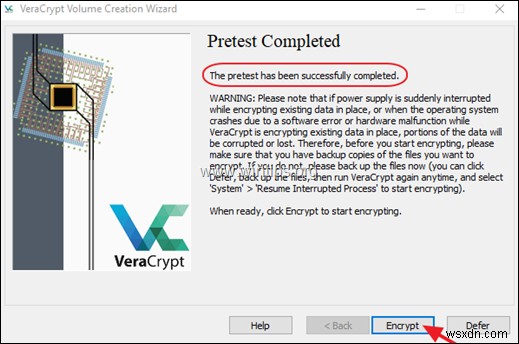
21. 화면의 안내 문구를 주의 깊게 읽고(가능하면 인쇄) OK를 클릭합니다.
22. 이제 암호화가 완료될 때까지 기다립니다. 소요 시간은 하드 드라이브 용량에 따라 다르지만, 암호화 중에도 평소처럼 컴퓨터를 사용할 수 있습니다.
* 참고: 암호화를 일시 중지하거나 취소하려면 Defer 버튼을 클릭한 후, VeraCrypt 프로그램에서 아래 메뉴를 사용하세요.
- System → Resume Interrupted Process: 중단된 암호화 작업을 재개합니다.
- System → Permanently Decrypt System Partition/Drive: 암호화 작업을 완전히 취소하고 복호화합니다.
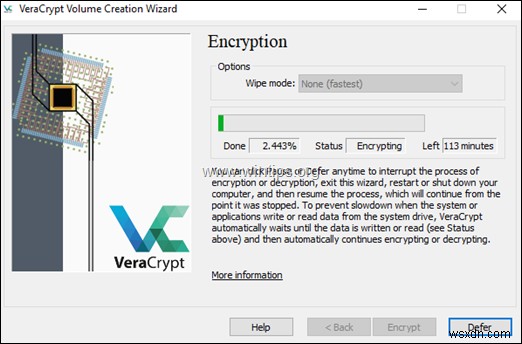
23. 암호화가 완료되면 시스템 보호가 완료된 것입니다. 이제 올바른 비밀번호 없이는 아무도 Windows를 시작하거나 드라이브의 암호화된 데이터에 접근할 수 없습니다.
* 추가 팁: 암호화와 별개로, 외장 USB 드라이브 같은 별도 장치에 최신 데이터 백업을 항상 유지하고 안전한 곳에 보관하는 습관을 잊지 마세요.
문제 발생 시 VeraCrypt 구조 디스크 사용 방법
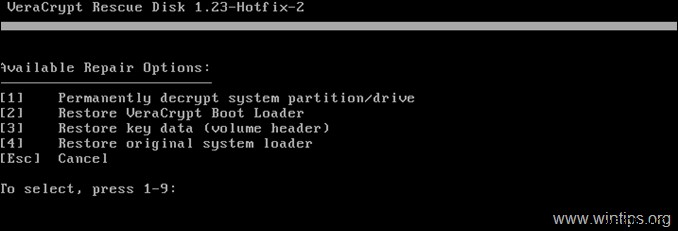
VeraCrypt로 보호되는 컴퓨터가 정상적으로 부팅되지 않는 경우, VeraCrypt 구조 디스크(CD/DVD 또는 USB)로 부팅한 뒤 F8 키를 눌러 복구 옵션에 접근합니다. 그런 다음 문제 상황에 맞는 번호 키를 눌러 복구 작업을 진행하세요.
- [1] Permanently decrypt system partition/drive: 비밀번호 입력 후에도 Windows가 시작되지 않을 때, 파티션/드라이브를 영구 복호화하는 옵션입니다.
- [2] Restore VeraCrypt Boot Loader: 컴퓨터를 켰을 때 VeraCrypt 부트 로더 화면이 나타나지 않거나 Windows가 부팅되지 않을 때, 부트 로더를 복원하여 암호화된 시스템과 데이터에 다시 접근할 수 있게 하는 옵션입니다.
- [3] Restore key data (volume header): 올바른 비밀번호를 반복해서 입력했는데도 VeraCrypt가 틀렸다고 판단할 때, 마스터 키 등 핵심 데이터를 복원하는 옵션입니다.
- [4] Restore Original System Loader: 시스템 파티션/드라이브를 복호화한 후 원래의 Windows 시스템 로더를 복원하는 옵션입니다.
여기까지입니다! 이 가이드가 도움이 되었다면 아래에 경험과 의견을 댓글로 남겨주세요. 많은 분들이 유익한 정보를 얻을 수 있도록 공유도 부탁드립니다.